Krieg beginnt nicht erst, wenn feindliche Soldaten die Grenze überqueren. Staaten können ihre Gegner auch auf andere Weise unter Druck setzen – etwa indem sie Wahlen manipulieren, wirtschaftliche Abhängigkeiten ausnutzen oder Cyberangriffe verüben. All das bewegt sich in einer Grauzone zwischen Krieg und Frieden, in der die Grenzen oft bewusst verwischt werden. Heute werden solche Angriffe meist unter dem Begriff „hybrider Krieg“ zusammengefasst.
Was genau damit gemeint ist, bleibt allerdings häufig unscharf. Geprägt wurde der Begriff 2005 von dem amerikanischen Militärtheoretiker Frank Hoffman und dem späteren Verteidigungsminister Jim Mattis. Seine heutige Bedeutung erhielt er vor allem durch den russischen General Waleri Gerassimow, der 2013 beschrieb, wie militärische Mittel mit politischem, wirtschaftlichem und gesellschaftlichem Druck verbunden werden können. Ein Jahr später ließ sich auf der Krim und im Donbas beobachten, wie das aussehen kann: Soldaten ohne Hoheitszeichen, Unterstützung für Separatisten, massive Propaganda und Desinformation.
Warum hybride Kriegsführung so schwer zu bekämpfen ist
Viele dieser Methoden gibt es seit Jahrhunderten. Entscheidend ist ihre Kombination und der Versuch, einen Gegner systematisch zu schwächen, ohne die Schwelle zum offenen Krieg zu überschreiten. Die Mittel reichen von wirtschaftlicher Erpressung und der gezielten Lenkung von Migrationsströmen über Desinformation und die Unterstützung extremistischer Bewegungen bis hin zu Cyberangriffen, Sabotage, Terrorismus und sogar politischen Morden. Oft bleibt dabei zunächst unklar, wer hinter einem Angriff steckt. Gerade diese Mischung aus Vielschichtigkeit, Verschleierung und begrenzter Eskalation macht hybride Kriegsführung so schwer zu bekämpfen.
Ihr Ziel ist nicht unbedingt eine militärische Niederlage des Gegners. Vielmehr geht es darum, Gesellschaften zu verunsichern, politische Entscheidungen zu beeinflussen und Regierungen zu einem bestimmten Verhalten zu zwingen. Gerade offene Gesellschaften sind dafür anfällig, denn freie Medien, politischer Wettbewerb und internationale Verflechtung ermöglichen zwar Freiheit und Wohlstand, aber sie schaffen auch Verwundbarkeiten, die Gegner für ihre Zwecke nutzen können.
In Europa geht die mit Abstand größte hybride Bedrohung derzeit von Russland aus. Seit der Vollinvasion der Ukraine 2022 hat die Denkfabrik Globsec mehr als 150 „direkte Angriffe“ gezählt – fast alle gegen Nato-Staaten, die die Ukraine unterstützen. Doch Russland ist nicht allein. Auch der Iran und – in geringerem Maße – China bedienen sich hybrider Methoden, um außerhalb klassischer militärischer Konflikte ihre Interessen durchzusetzen.
Die bedeutende Rolle der Wegwerfagenten
Eine immer wichtigere Rolle spielen dabei sogenannte Wegwerfagenten. Anders als klassische Spione werden sie nicht über Jahre ausgebildet und geführt. Oft findet die Rekrutierung innerhalb weniger Tage über Internetforen, Chatgruppen oder Messengerdienste statt. Angeworben werden in vielen Fällen Kleinkriminelle oder Menschen in finanzieller Not, die für ein paar hundert Euro bereit sind, erhebliche Risiken einzugehen. Eine ideologische Überzeugung ist meist nicht erforderlich. Manche wissen nicht einmal genau, für wen sie arbeiten.
Für Geheimdienste hat dieses Modell viele Vorteile. Die Auftraggeber bleiben im Hintergrund, während die angeworbenen Helfer die Konsequenzen tragen. Selbst wenn sie gefasst werden, führen die Spuren nicht zwangsläufig zu dem Staat hinter der Operation. Zugleich lassen sich schnell und mit vergleichsweise geringem Aufwand immer neue Täter anwerben.
Wie gefährlich das sein kann, zeigte sich im Sommer 2024. Der russische Militärgeheimdienst rekrutierte ein Netzwerk von mehr als 20 Personen, das Brandbomben in DHL-Paketen versteckte. Mehrere dieser Pakete wurden mit Frachtflugzeugen durch Europa transportiert. Wenn sie explodiert wären, hätten sie nicht nur Sachschäden verursacht, sondern die Flugzeuge möglicherweise zum Absturz gebracht.
Deutschland braucht eine Strategie gegen hybride Angriffe
Auch der Iran setzt zunehmend auf diese Methode. Im Frühjahr 2026 verübten Wegwerfagenten im Auftrag einer von Teheran unterstützten Miliz mehr als ein Dutzend Anschläge in Westeuropa, die sich vor allem gegen jüdische und israelische Ziele richteten, darunter eine Synagoge in Lüttich, ein jüdischer Sanitätsdienst in London und ein israelisches Restaurant in München. Obwohl niemand ums Leben kam, versetzten sie jüdische Gemeinden überall in Europa in Angst und Schrecken.

Um hybride Angriffe abzuwehren, braucht Deutschland eine Strategie, die Angriffe schwieriger, riskanter und „teurer“ macht. Das beginnt beim Schutz kritischer Infrastrukturen, insbesondere von Energie- und Wasserversorgung, Verkehrswegen und Kommunikationsnetzen. Weil sich ein großer Teil davon in privater Hand befindet, braucht es klare Sicherheitsstandards und eine enge Zusammenarbeit zwischen Behörden und Betreibern.
Doch selbst der beste Schutz verhindert nicht jeden Angriff. Ebenso wichtig ist deshalb die Fähigkeit, nach Sabotage oder Anschlägen handlungsfähig zu bleiben – also Resilienz. Zuständigkeiten müssen geklärt, Informationen schnell geteilt und Szenarien regelmäßig gemeinsam geübt werden.
Leipzig/Halle offenbarte die Defizite
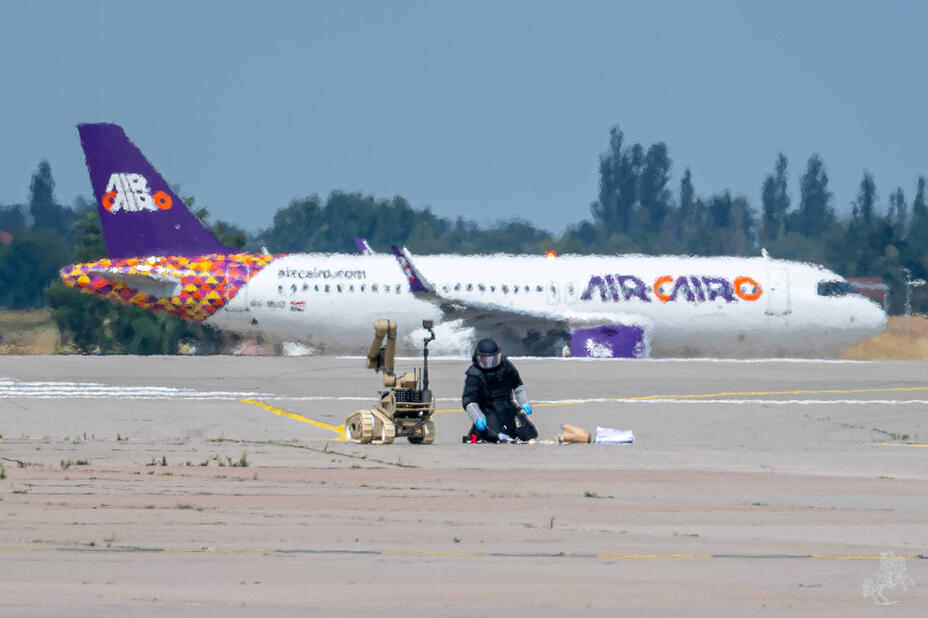
Wie groß die Defizite noch sind, zeigte der nur knapp gescheiterte Drohnenangriff auf den Flughafen Leipzig/Halle im August 2026. Eine mit Sprengstoff präparierte Drohne gelangte bis auf die Tragfläche eines ukrainischen Transportflugzeugs und scheiterte offenbar nur an einem defekten Zünder. Ausgerechnet an einem wichtigen Drehkreuz für militärische Transporte in die Ukraine fehlte eine stationäre Drohnenabwehr.
Auch bei den Zuständigkeiten klaffte eine Lücke. Das Bundesinnenministerium bezeichnete die Kompetenzverteilung später als „relativ einfach“: Auf dem Flughafengelände ist die Bundespolizei zuständig, außerhalb die sächsische Landespolizei; hinzu kommen Betreiber, Flugsicherung und gegebenenfalls die Bundeswehr. Doch unmittelbar nach dem Angriff konnte die Bundesregierung selbst nicht klar sagen, welche Stellen eingebunden waren und wie ihre Aufgaben ineinandergriffen. Leipzig zeigt exemplarisch, dass Zuständigkeiten nicht nur auf dem Papier festgelegt, sondern praktisch eingeübt werden müssen.
Schutz und Resilienz sind jedoch nur der erste Schritt. Hybride Angriffe müssen für ihre Urheber auch „teurer“ werden. Weil sie häufig über Mittelsmänner und lose Netzwerke organisiert werden, reicht es nicht, einzelne Täter festzunehmen. Helfer, Finanzstrukturen und Auftraggeber müssen aufgedeckt werden. Dafür braucht es neben Verfassungsschutz und Bundeskriminalamt vor allem eine engere Zusammenarbeit mit europäischen Partnern.
Am schwierigsten bleibt die Abschreckung
Am schwierigsten bleibt die Abschreckung. Feindliche Staaten müssen wissen, dass Angriffe auf Deutschland Konsequenzen haben. Diese müssen nicht militärisch sein: Diplomatischer oder wirtschaftlicher Druck, Cybermaßnahmen oder zusätzliche Unterstützung für bedrohte Staaten können Teil der Antwort sein. Wichtig ist, dass solche Reaktionen glaubwürdig angedroht und im Ernstfall auch umgesetzt werden.
Dabei kommt es auf das richtige Maß an. Eine zu schwache Reaktion lädt zu weiteren Angriffen ein, eine zu starke kann selbst zur Eskalation beitragen. Wie bei konventionellen und nuklearen Bedrohungen braucht es deshalb eine kluge Verbindung von Prävention, Kommunikation und Abschreckung.
Jetzt die „Tagespost" abonnieren und nichts mehr verpassen.